Einschränkend ist anzufügen, dass dieses Verfahren nur funktioniert, wenn die Zugriffsberechtigungen direkt in der selektierten Benutzergruppe definiert sind. Durch Membership in anderen Benutzergruppen übernommene Berechtigungen der selektierten User Group werden auf diese Weise nicht angezeigt. Damit lässt sich also nicht hundertprozentig anzeigen, wofür die User in einer User Group Berechtigungen haben.
Folgende Abbildung zeigt die Situation, dass eine User Group Mitglied in einer anderen User Group ist und damit deren Berechtigungen übernimmt und an allfällige Gruppenmitglieder vergibt. Dies lässt sich als Aggregation der Zugriffsrechte bezeichnen.
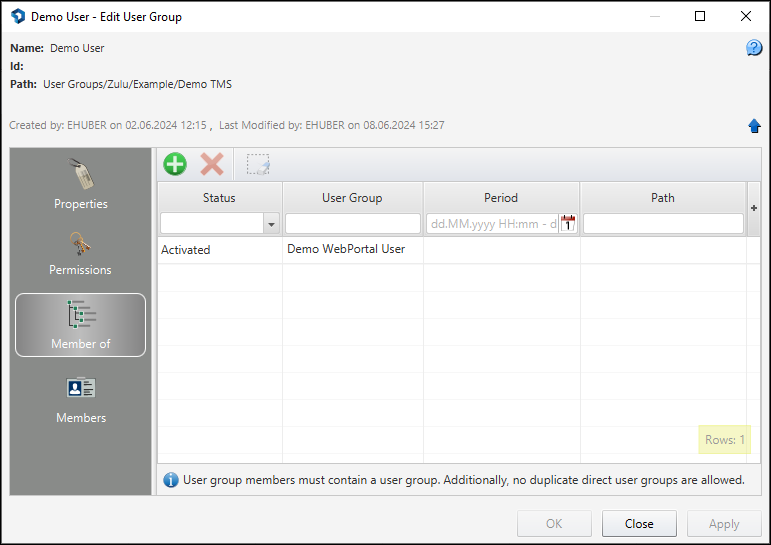
Ein Benutzer in der User Group bekommt also auch die Zugriffsrechte von der User Group, in welcher seine eigentliche User Group als Mitglied eingetragen ist. Damit lassen sich hilfreiche Benutzerkonzepte entwerfen, doch ist die im Abschnitt 4.2 gezeigte Methode zur Anzeige, wofür eine Benutzergruppe Rechte definiert, nicht mehr genug aussagekräftig.
In einem Benutzerkonzept sind User Groups oftmals nicht dafür gedacht, auch wirklich User zu haben. Vielmehr definieren sie Zugriffsrechte, die an andere User Groups weitergegeben werden. Diese Strukturierung hilft zur Reduktion der Komplexität des Rechtesystems von MINT.
Um bei solchen Benutzergruppen dennoch auf die vorgestellte Art und Weise einen schnellen Überblick über die definierten Zugriffsrechte zu erhalten, muss einfach für den Moment der Überprüfung ein Testbenutzer zur Gruppe hinzugefügt werden.